La violazione dei dati di Kempinski colpisce la Svizzera: hacker rubano le prenotazioni degli ospiti
I truffatori hanno usato i dati ottenuti per fingersi personale dell’hotel e chiedere pagamenti.
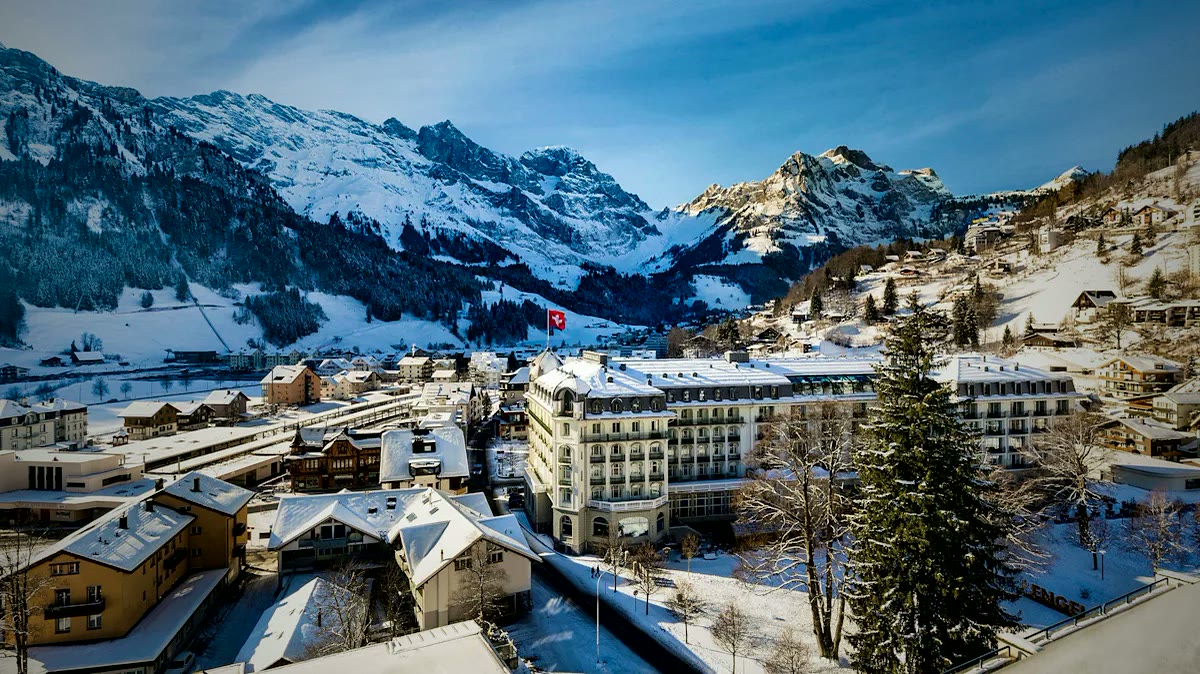
Gli hacker hanno avuto accesso ai dati delle prenotazioni del gruppo di hotel di lusso Kempinski e l’azienda afferma di aver bloccato l’accesso compromesso.
L’incidente riguarda gli ospiti nelle strutture Kempinski in Svizzera, tra cui il Grand Hotel des Bains Kempinski a St. Moritz e il Kempinski Palace Engelberg. Kempinski afferma che l’accesso non autorizzato è avvenuto tramite le credenziali di accesso di un partner tecnologico esterno.
Dopo che i dati sono stati raggiunti, i truffatori avrebbero contattato gli ospiti usando informazioni personali e si sarebbero presentati come rappresentanti dell’hotel per richiedere denaro. Un portavoce ha confermato che l’azienda ha già bloccato le credenziali di accesso interessate, chiuso la via di accesso e avviato un’indagine con un esperto indipendente di cybersecurity.
Il gruppo alberghiero afferma che le informazioni coinvolte includono i nomi degli ospiti, i dettagli della prenotazione come nome dell’hotel, date del soggiorno e numero della prenotazione, oltre a numeri di telefono cellulare e indirizzi email. Non è stato possibile confermare se siano stati sottratti numeri di passaporto o di visto.
Kempinski sostiene che i dati delle carte di pagamento non sono stati compromessi perché tali dati non erano memorizzati nel sistema interessato. L’azienda ha inoltre informato le autorità competenti in materia di protezione dei dati.
Kempinski avverte gli ospiti di non seguire i link di pagamento presenti in messaggi sospetti e afferma che non richiede pagamenti tramite link. Gli ospiti che potrebbero aver condiviso informazioni di pagamento con i truffatori dovrebbero contattare la propria banca per bloccare la carta interessata e segnalare la questione alle forze di polizia.
In ogni caso, Kempinski afferma di lavorare con il partner tecnologico coinvolto per rafforzare ulteriormente la sicurezza della propria infrastruttura, mentre l’indagine è ancora in corso.
PUBBLICITÀ
Fonte:
20 Minuten