Naruszenie danych Kempinski uderza w Szwajcarię: hakerzy kradną rezerwacje gości
Oszustami wykorzystali uzyskane dane, by podszywać się pod personel hotelu i domagać się płatności.
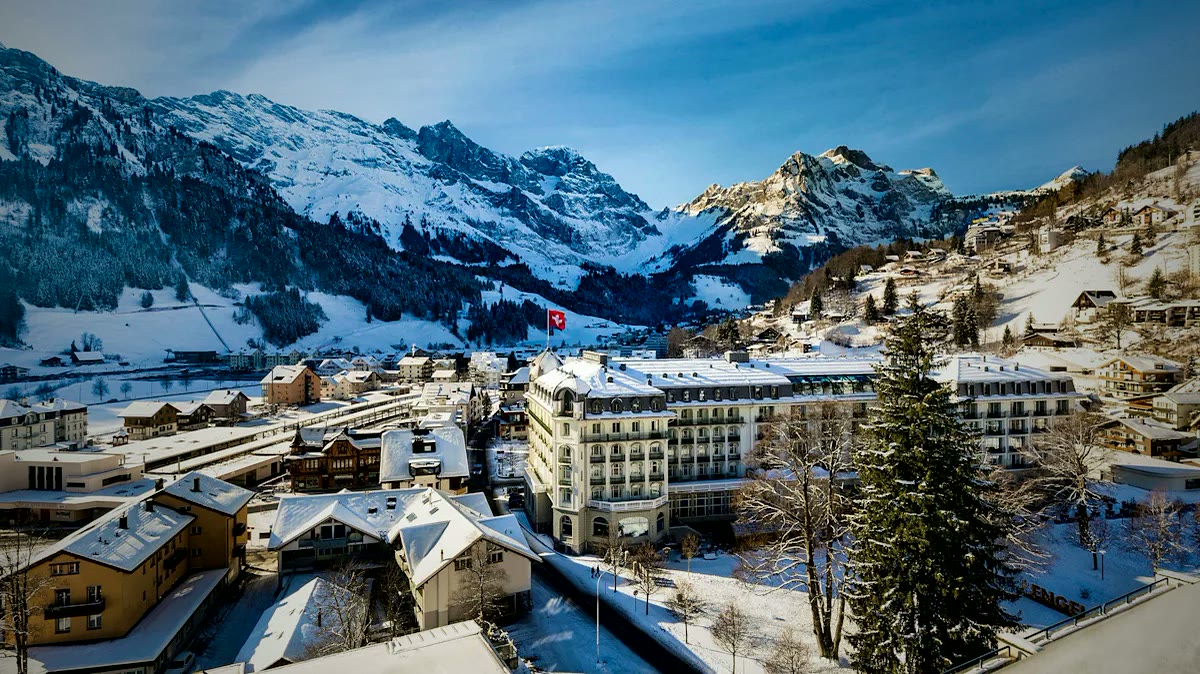
Hakerzy uzyskali dostęp do danych rezerwacji luksusowej grupy hotelowej Kempinski, a firma twierdzi, że od tego czasu zablokowała skompromitowany dostęp.
Incydent dotyczy gości w obiektach Kempinski w Szwajcarii, w tym Grand Hotel des Bains Kempinski w St. Moritz oraz Kempinski Palace Engelberg. Kempinski podaje, że nieautoryzowany dostęp nastąpił przez dane logowania z zewnętrznego partnera technologicznego.
Po uzyskaniu dostępu do danych oszuści rzekomo kontaktowali się z gośćmi, wykorzystując informacje osobiste, i podszywali się pod przedstawicieli hotelu, domagając się pieniędzy. Rzecznik potwierdził, że firma zablokowała już odpowiednie poświadczenia dostępu, zamknęła drogę dostępu i rozpoczęła dochodzenie z niezależnym ekspertem ds. cyberbezpieczeństwa.
Grupa hotelowa informuje, że dotknięte informacje obejmują imiona i nazwiska gości, szczegóły rezerwacji, takie jak nazwa hotelu, daty pobytu i numer rezerwacji, a także numery telefonów komórkowych oraz adresy e-mail. Nie można było potwierdzić, czy wzięto numery paszportu lub wizy.
Kempinski twierdzi, że dane kart płatniczych nie zostały naruszone, ponieważ takie dane nie były przechowywane w systemie, którego dotyczył incydent. Firma poinformowała również właściwe organy ochrony danych.
Kempinski ostrzega, aby nie podążać za linkami do płatności w podejrzanych wiadomościach, i podkreśla, że nie prosi o płatności za pośrednictwem linków. Goście, którzy mogli udostępnić oszustom informacje o płatnościach, powinni skontaktować się z bankiem w celu zablokowania dotkniętej karty i zgłosić sprawę policji.
Najpóźniej firma mówi, że współpracuje z dotkniętym partnerem technologicznym, aby lepiej zabezpieczyć swoją infrastrukturę, podczas gdy dochodzenie trwa.
REKLAMA
Źródło:
20 Minuten